
PHPに重大な脆弱性が公開されました|レンタルサーバー利用者が確認しておきたいセキュリティ対策
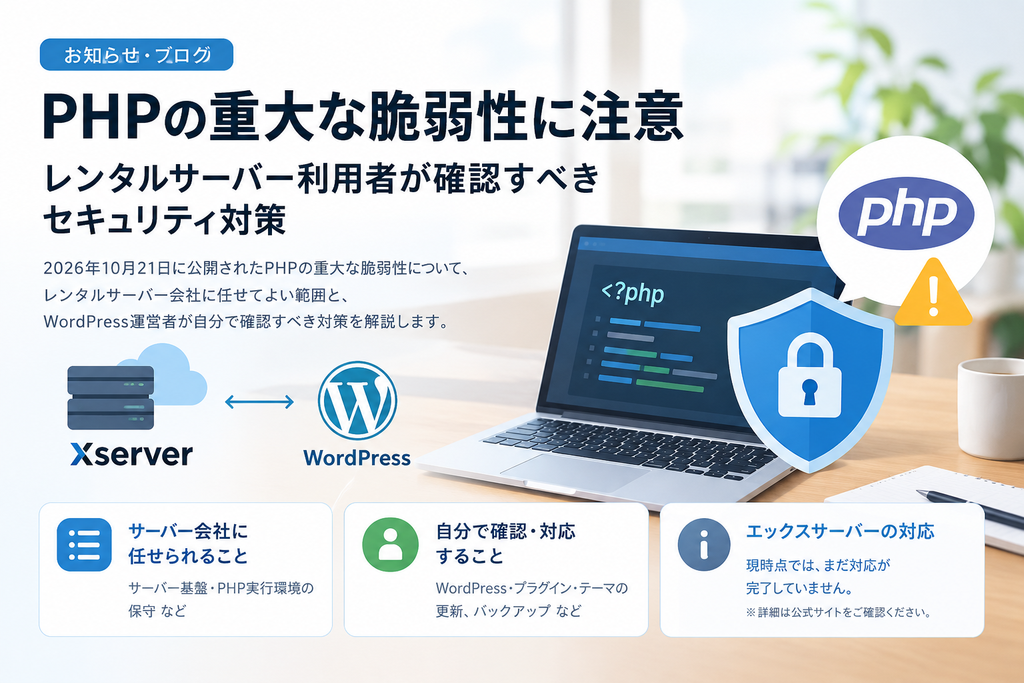
2026年10月21日、Webサイトやシステムの開発に広く利用されているプログラミング言語「PHP」に、深刻度の高い脆弱性を修正するセキュリティアップデートが公開されました。
今回の脆弱性は、悪用された場合、認証されていない第三者によってサーバー上で任意のコードを実行されるおそれがあるものです。PHPの公式サイトでは、対象となる環境に対して速やかなアップデートを推奨しています。
レンタルサーバーを利用している場合、サーバー会社に任せておけば大丈夫なのでしょうか?
今回は、WordPressなどでWebサイトを運営する小規模事業者や個人事業主に向けて、確認しておきたいポイントを解説します。
1. 今回のPHPの脆弱性とは?
PHPは、WordPressをはじめ、多くのWebサイトやWebシステムで利用されているプログラミング言語です。
2026年10月21日、PHPの開発チームは、重大な脆弱性2件(CVE-2026-109618、CVE-2026-109619)を修正するセキュリティアップデートを公開しました。
対象の環境で脆弱性が悪用されると、第三者がサーバー上で不正なプログラムを実行し、Webサイトの改ざんや情報漏えいなどにつながる可能性があります。
修正版として、PHP 8.2.35、8.3.36、8.4.27、8.5.12が公開されています。
PHPを利用しているすべてのWebサイトが同じ条件で危険にさらされるわけではありませんが、対象バージョンやサーバーの実行環境を確認し、適切に対応することが重要です。
2. レンタルサーバーなら、サーバー会社に任せておけばよい?
結論からいうと、サーバー本体やPHP実行環境の保守はサーバー会社が担う部分ですが、Webサイト全体のセキュリティ管理まで任せきりにすることはできません。
例えば、株式会社エックスサーバーが提供するレンタルサーバーなどの共用サーバーでは、サーバー基盤の保守や管理は基本的に運営会社が担当します。
ただし、実際にどのバージョンが適用されているか、今回の脆弱性への対応が完了しているかは、公式のお知らせなどで確認する必要があります。
また、サーバー側のPHPが更新されても、WordPress本体やプラグイン、テーマに存在する脆弱性が自動的に解消されるわけではありません。
Webサイトの安全性を維持するためには、サーバー会社とサイト運営者、それぞれが担当する対策を理解しておくことが大切です。
3. サーバー会社に任せること・サイト運営者が行うこと
サーバー会社が主に担当すること
- サーバーOSやサーバー基盤の保守・セキュリティ更新
- 管理対象となるPHP実行環境の脆弱性対応
- サーバー設備やネットワークなどの維持管理
※実際の対応範囲や更新方法は、契約しているサービスによって異なります。
サイト運営者が確認・対応すること
- PHPのバージョンと修正版への対応状況を確認する
- WordPress本体を最新の安定版に保つ
- プラグインとテーマを適切に更新する
- 使用していないプラグインやテーマを削除する
- WAFなど、利用可能なセキュリティ機能を適切に設定する
- 定期的にバックアップを取得し、復旧できる状態を維持する
- 不審なログインやファイルの変更、アクセス状況などを確認する
これらの対策は、今回の脆弱性に限らず、日常的なWebサイトのセキュリティ管理にも役立ちます。
4. WordPressを運営している場合の確認手順
今回のようなセキュリティ情報が公開されたときは、次の順番で確認することをおすすめします。
STEP 1:レンタルサーバー会社のお知らせを確認する
契約しているサーバー会社の公式サイトで、PHPの脆弱性に関する告知や修正プログラムの適用状況を確認します。
STEP 2:実際に利用しているPHPのバージョンを確認する
サーバーの管理画面などで、対象サイトが利用しているPHPのバージョンを確認します。管理画面に表示される選択バージョンと、実際の実行環境が一致しているか判断が難しい場合は、サーバー会社に確認しましょう。
STEP 3:未対応の場合は、サーバー会社に問い合わせる
修正版への対応が確認できない場合は、サーバー会社の案内に従って対応状況を確認してください。共用サーバーでは、利用者がPHP本体を直接修正するのではなく、運営会社による対応を確認することが基本です。
STEP 4:WordPress側の保守状況を確認する
WordPress本体、プラグイン、テーマの更新状況を確認します。更新前にはバックアップを取得し、互換性や表示・動作への影響にも注意してください。
STEP 5:バックアップと復旧手段を確認する
万が一、不正アクセスやサイト改ざんが発生した場合に備えて、バックアップが正常に取得できているか、復元できるかを確認しておきましょう。
なお、WAFを有効にすることは有効な防御策の一つですが、今回のPHPの脆弱性そのものを修正するものではありません。WAFの設定だけで対策が完了したと判断しないことが重要です。
5. 小規模事業者こそ、役割分担を理解した対策を
大企業のような専任の情報システム担当者がいない小規模事業者や個人事業主にとって、セキュリティ対策は難しく感じられるかもしれません。
しかし、すべてを自分で管理する必要はありません。
大切なのは、サーバー会社が担当する領域と、自分で管理するWebサイトの領域を分け、必要なときにそれぞれの対応状況を確認できるようにしておくことです。
日頃から次の3点を意識しておきましょう。
- 更新する: サーバー環境やWordPress、プラグインなどを適切に更新する
- 備える: バックアップやセキュリティ機能を整え、被害を抑えられる状態にする
- 確認する: 公式のセキュリティ情報を確認し、必要な対応が完了しているか把握する
セキュリティ対策は、一度設定すれば終わりではありません。新しい脆弱性が公開された際にも、落ち着いて状況を確認し、必要な対応を進められる体制を整えておくことが大切です。
OTO dESIGNでは、Webサイトの制作・運用において、デザインや機能だけでなく、安全に運用を続けるための保守管理も重要だと考えています。
自社サイトのセキュリティやWordPressの運用について不安がある場合は、サーバー環境とサイトの管理状況を整理するところから始めてみましょう。
参考情報
- PHP公式サイト:セキュリティアップデート情報
https://www.php.net/ - PHP 8.3.36 リリース情報
https://www.php.net/releases/8_3_36.php - IPA(独立行政法人 情報処理推進機構):PHPのセキュリティリリース公開予定に関する注意喚起
https://www.ipa.go.jp/security/security-alert/2026/pre-alert20261021.html - ご利用中のレンタルサーバー会社の公式サイト・サポート情報
※本記事は2026年10月22日時点で公開されている情報をもとに作成しています。サーバー会社ごとの対応状況は、各社の最新の公式案内をご確認ください。